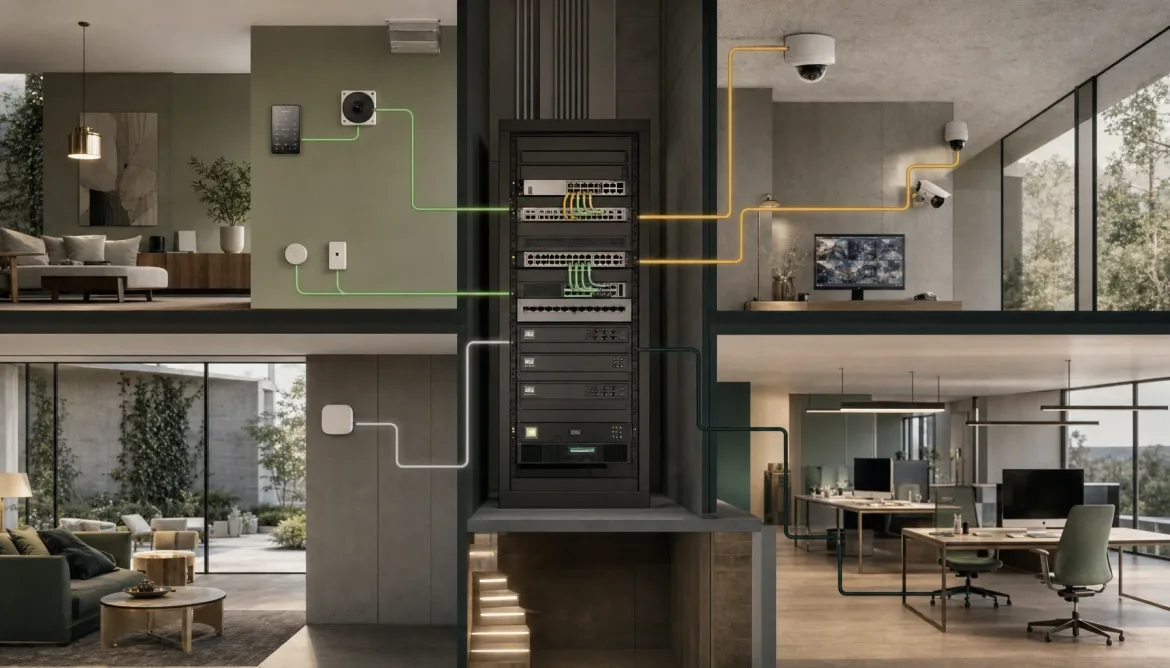
Un VLAN permet de séparer logiquement plusieurs réseaux sur la même infrastructure physique. Dans une entreprise, un hôtel ou une grande villa, cette segmentation aide à isoler invités, caméras, téléphonie, domotique et interfaces d’administration. Cependant, un VLAN n’est pas une politique de sécurité à lui seul : la valeur vient surtout des règles qui contrôlent les échanges entre ces réseaux.
1. Segmenter pour clarifier les usages
D’abord, l’équipe doit identifier les grandes familles d’équipements et leurs besoins. Un visiteur Wi‑Fi, une caméra IP, un téléphone, un contrôleur domotique et un poste d’administration ne doivent pas forcément communiquer entre eux.
Ensuite, elle regroupe les équipements selon une logique compréhensible. Ainsi, les VLAN deviennent un outil d’organisation et de sécurité plutôt qu’une succession de numéros difficiles à maintenir.
Un exemple de segmentation
| Segment | Accès typique |
|---|---|
| Collaborateurs | Internet et services internes autorisés |
| Invités | Internet uniquement |
| Caméras | NVR/VMS et services nécessaires |
| Voix | IPBX et services de téléphonie |
| Domotique / IoT | Serveurs et passerelles autorisés |
| Administration | Interfaces de gestion et supervision |
2. Comprendre le rôle du firewall entre les VLAN
Le VLAN crée une séparation logique, tandis que le firewall décide quelles communications peuvent traverser cette frontière. Par conséquent, une architecture qui autorise tout le trafic inter-VLAN reste organisée mais peu protégée.
D’abord, l’équipe liste les flux réellement nécessaires. Ensuite, elle ouvre uniquement ces communications. Par exemple, les caméras peuvent parler au NVR sans accéder aux postes utilisateurs.
Ainsi, la segmentation réduit les mouvements latéraux et simplifie le diagnostic lorsqu’un équipement présente un comportement anormal.
3. Traiter séparément invités, voix, caméras et systèmes techniques
Chaque famille possède des contraintes différentes. Le réseau invité doit généralement accéder à Internet sans voir les ressources internes. En revanche, la téléphonie doit atteindre l’IPBX et conserver une qualité de service cohérente.
Caméras
Les caméras produisent des flux permanents et restent parfois installées pendant de nombreuses années. Par conséquent, un VLAN vidéo permet de limiter leur exposition et de concentrer l’exploitation autour du NVR ou du VMS.
Domotique et IoT
Les passerelles, contrôleurs et objets connectés n’ont pas tous le même niveau de suivi logiciel. C’est pourquoi l’équipe doit limiter leurs échanges aux serveurs ou services réellement nécessaires.
Dans un hôtel, cette logique devient particulièrement importante lorsque GRMS, PMS, CCTV, VoIP et Wi‑Fi partagent la même infrastructure. Notre article sur l’architecture réseau IP d’un hôtel montre comment organiser cette convergence.
4. Structurer ports d’accès, trunks et SSID
Un port d’accès transporte généralement un VLAN vers un équipement final. À l’inverse, un trunk transporte plusieurs VLAN entre switches, vers un firewall ou vers certains points d’accès Wi‑Fi.
Par exemple, un AP professionnel peut diffuser plusieurs SSID associés à différents VLAN sur un seul câble Ethernet. Ainsi, collaborateurs, invités et terminaux techniques utilisent la même borne physique tout en restant séparés logiquement.
Cependant, l’équipe doit documenter ces trunks avec précision. Une incohérence sur un port peut sinon rendre le dépannage inutilement complexe.
5. Garder un plan d’adressage lisible
Chaque VLAN doit disposer d’un plan d’adressage compréhensible. D’abord, l’équipe définit les sous-réseaux. Ensuite, elle précise les services DHCP, les réservations et les équipements qui nécessitent une adresse stable.
Par ailleurs, les noms de VLAN, numéros et plages IP doivent suivre une nomenclature cohérente. Ainsi, un technicien identifie rapidement le rôle d’un segment sans devoir reconstruire l’architecture.
6. Protéger les interfaces d’administration
La segmentation perd une partie de son intérêt si les interfaces de gestion restent accessibles depuis n’importe quel réseau. Par conséquent, switches, points d’accès, firewalls, contrôleurs et superviseurs doivent utiliser des droits adaptés.
D’abord, l’équipe limite les comptes administrateurs. Ensuite, elle sécurise les accès distants et retire les identifiants devenus inutiles.
Cette logique rejoint les principes présentés dans notre guide KNX Secure et dans l’article sur la cybersécurité d’un hôtel connecté.
7. Superviser et documenter la segmentation
Lors d’un incident, l’équipe doit pouvoir vérifier rapidement le VLAN, le port, l’adresse IP et la règle de firewall concernée. C’est pourquoi la documentation doit refléter la configuration réelle.
Les sauvegardes de switches et de firewall comptent également. De plus, les plans doivent évoluer lorsque le réseau change. Ainsi, une architecture segmentée reste maintenable au lieu de devenir un empilement de règles historiques.
8. Tester les flux autorisés et interdits
La recette doit vérifier les communications utiles mais aussi les communications qui doivent rester bloquées. Par exemple, un invité doit atteindre Internet sans accéder au NVR ou aux interfaces de gestion.
Ensuite, l’équipe contrôle les services transverses nécessaires, comme DNS, DHCP, NTP ou certains serveurs métier. Par ailleurs, elle doit vérifier le comportement des SSID et du roaming lorsque plusieurs VLAN passent par les points d’accès.
Pour la validation radio et réseau, voir également notre article sur le site survey Wi‑Fi.
Checklist de segmentation
- D’abord, identifiez les catégories d’utilisateurs et d’équipements.
- Ensuite, définissez les communications réellement nécessaires.
- Par ailleurs, créez un plan d’adressage cohérent.
- De plus, associez SSID et VLAN lorsque cela apporte une vraie séparation.
- Puis, contrôlez les flux inter-VLAN avec le firewall.
- Aussi, protégez les interfaces d’administration.
- En outre, documentez ports, trunks et règles.
- Cependant, évitez de créer davantage de VLAN que l’exploitation ne peut en maintenir.
- Enfin, testez les flux autorisés et interdits avant la livraison.
Conclusion
Pour conclure, une bonne segmentation ne cherche pas à multiplier les VLAN. Elle organise le réseau autour de flux compréhensibles et limite les communications inutiles. Ainsi, l’architecture devient plus lisible, plus simple à diagnostiquer et plus robuste.