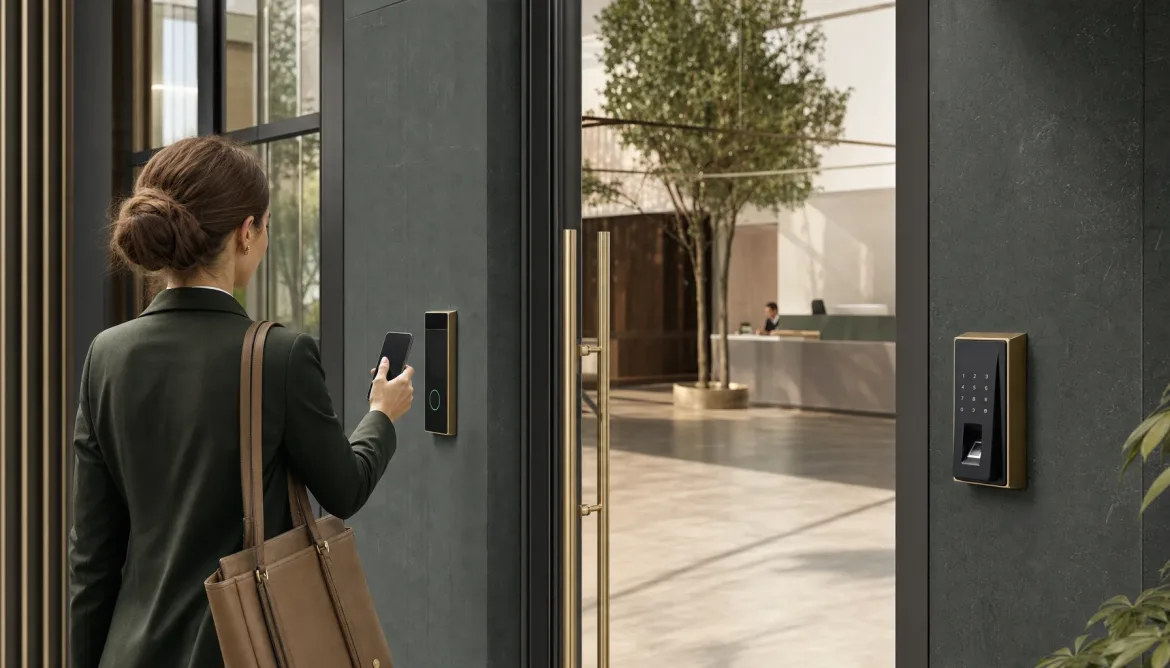
Un contrôle d’accès doit répondre à trois questions : qui peut entrer, dans quelle zone et à quel moment ? Badge, smartphone, code ou biométrie ne sont que des moyens d’authentification. La qualité du système dépend surtout du classement des accès, du cycle de vie des droits, du comportement des portes en cas de panne et du niveau de risque accepté.
1. Classer les portes et les utilisateurs avant de choisir l’identifiant
Une entrée principale, un parking, un bureau, un local IT, une réserve ou une chambre d’hôtel ne demandent pas le même niveau de sûreté. De même, salariés, résidents, clients, visiteurs et prestataires n’ont pas les mêmes horaires ni la même durée d’autorisation.
D’abord, l’équipe cartographie les zones et leurs niveaux de risque. Ensuite, elle crée les profils utilisateurs. C’est seulement à ce stade que le choix de l’identifiant devient pertinent.
2. Badge, smartphone et code : trois outils pour des usages différents
Badge
Le badge reste polyvalent et indépendant du téléphone personnel. Il se révoque rapidement lorsqu’il est perdu et convient bien aux salariés, résidents ou personnels d’hôtel. En revanche, l’organisation doit gérer émission, restitution et désactivation avec discipline.
Smartphone
Un identifiant mobile facilite les droits temporaires et l’envoi à distance. Il convient notamment aux visiteurs ou prestataires. Cependant, il faut prévoir téléphone déchargé, changement d’appareil, compatibilité logicielle et méthode de secours.
Code PIN
Le code peut être pratique pour un accès temporaire. En revanche, un code partagé et permanent offre peu de traçabilité. Les plateformes qui permettent des codes individuels et limités dans le temps sont donc plus adaptées aux usages professionnels.
3. Biométrie : au Maroc, le cadre est beaucoup plus restrictif
La biométrie ne doit pas être présentée comme une simple alternative « plus sécurisée » au badge. Au Maroc, la CNDP considère les données biométriques comme des données personnelles à risque particulier et encadre fortement leur utilisation pour le contrôle d’accès.
Pour un organisme public ou privé, la CNDP prévoit notamment que le recours à la biométrie doit concerner des locaux ou installations sensibles présentant un enjeu majeur de sécurité, et que l’organisme doit justifier pourquoi les méthodes alternatives ne sont pas suffisamment fiables.
Pas de donnée biométrique brute conservée
La CNDP indique que la donnée biométrique ne doit pas être utilisée à l’état brut : le système doit en extraire un nombre limité de caractéristiques.
Support détenu par la personne
Dans le fonctionnement de principe décrit par la CNDP, ces informations doivent être enregistrées sur un support mobile détenu exclusivement par la personne concernée, par exemple une carte à puce. Le dispositif fonctionne alors comme un mécanisme d’authentification et non d’identification.
Base centrale : seulement à titre exceptionnel
La constitution d’une base centrale biométrique n’est admise qu’exceptionnellement, après autorisation de la CNDP pour des sites très sensibles. Par ailleurs, l’installation d’un dispositif biométrique de contrôle d’accès fait l’objet d’une demande d’autorisation préalable auprès de la CNDP.
Références officielles : CNDP — Contrôle d’accès par biométrie et procédure d’autorisation CNDP.
4. Concevoir l’architecture de porte et le mode dégradé
Le lecteur visible n’est qu’une partie du système. Le contrôleur vérifie les droits, puis la gâche, la serrure ou la ventouse exécute l’ouverture. L’équipe doit déterminer où réside la logique d’autorisation et ce qui continue à fonctionner lorsque le réseau central devient indisponible.
Fail-safe ou fail-secure
Une perte d’alimentation ne doit pas provoquer le même comportement sur toutes les portes. Les exigences d’évacuation, de sûreté et de réglementation applicable doivent être étudiées porte par porte avec les professionnels concernés.
Secours électrique
Les contrôleurs et organes de verrouillage critiques peuvent nécessiter une alimentation secourue. La recette doit donc tester la perte réseau et la coupure électrique séparément.
5. Le cycle de vie des droits est aussi important que le matériel
Un bon système doit permettre de créer, modifier, suspendre puis supprimer facilement un droit. L’arrivée et le départ d’un salarié, la perte d’un badge ou la fin d’un contrat prestataire doivent déclencher une action administrative claire.
Une revue périodique des droits limite l’accumulation de comptes anciens et d’autorisations devenues inutiles. Ainsi, la sûreté dépend autant des procédures que des lecteurs installés sur les portes.
6. Intégrer vidéophonie, ascenseurs et supervision sans mélanger les responsabilités
Un vidéophone peut permettre à la réception d’identifier un visiteur avant ouverture. Un ascenseur peut limiter certains étages. Une supervision peut recevoir des alarmes techniques. Cependant, chaque système doit conserver un rôle clair et un comportement défini en cas de panne.
Notre article sur le vidéophone IP approfondit cette frontière entre interaction visiteur et droit d’accès.
7. Journalisation, réseau et cybersécurité
Les événements d’accès peuvent être utiles pour l’exploitation ou l’investigation, mais leur conservation doit rester proportionnée au besoin et conforme au cadre applicable. Les comptes administrateurs gagnent à être nominatifs afin de distinguer les actions de chaque intervenant.
Sur le réseau, contrôleurs, serveurs et passerelles doivent être segmentés lorsque le projet le justifie. L’accès distant doit être protégé et les sauvegardes intégrées au plan de maintenance. Notre guide sur les VLAN explique cette séparation ; la vidéosurveillance IP complète souvent le contrôle d’accès dans une architecture de sûreté globale.
8. Recetter le système comme une procédure d’exploitation
La recette doit tester davantage que « badge accepté / badge refusé ». Elle doit couvrir perte réseau, perte d’alimentation, révocation d’un badge, expiration d’un droit temporaire, profils utilisateurs, remontées d’alarme et procédure de secours.
De cette manière, le maître d’ouvrage valide le comportement réel des accès avant l’exploitation.
Tableau de choix rapide
| Identifiant | Usage pertinent | Point d’attention |
|---|---|---|
| Badge | Salariés, résidents, personnel hôtelier | Gestion des pertes et restitutions |
| Smartphone | Accès mobiles ou temporaires | Batterie, compatibilité, solution de secours |
| Code | Visiteur ou prestataire ponctuel | Éviter les codes partagés permanents |
| Biométrie | Cas sensibles strictement justifiés | Autorisation CNDP et contraintes fortes |
Conclusion
Un bon contrôle d’accès ne commence pas par la question « badge ou biométrie ? ». Il commence par les risques, les profils, les portes et les procédures. Au Maroc, la biométrie doit rester un cas spécifique fortement justifié, tandis que badge, smartphone ou code couvrent déjà une grande partie des besoins avec moins de contraintes réglementaires.